 轻量云Cloud

补丁还没有发布,但攻击者可能已经在路上了。
如果你在用 WordPress、Typecho,或者任何跑 PHP 的网站,今天这篇必须看完。
PHP 官方刚刚发布紧急预警:两个严重安全漏洞,CVSS 评分高达 9.2。
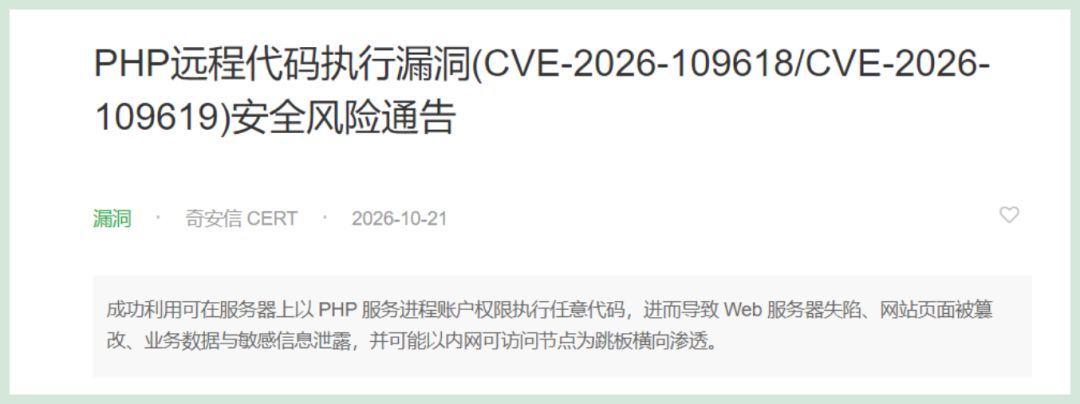
9.2 分是什么概念?满分 10 分,9.0 以上属于“严重”级别。攻击者可以远程执行任意代码。
说白了,就是能直接控制你的服务器。
阿里云服务器ECS 99元1年,续费不涨价: https://www.aliyun.com/minisite/goods
腾讯云轻量云服务器: https://cloud.tencent.com/act/cps/redirect?redirect=36719
京东轻量云服务器: https://3.cn/1YX-MxJv
漏洞基本情况:影响范围极大
漏洞编号:CVE-2026-109618 和 CVE-2026-109619。
根据安全机构披露,这两个漏洞可能影响 PHP 5 到 PHP 8.5 的几乎所有版本。
你没看错。从 2004 年到现在,二十多年的 PHP 版本,可能都在射程范围内。
这就是AI大模型的威力吧,很多隐藏很深的漏洞,近期频发,包括NGINX等。
有研究人员初步判断,漏洞可能呢出在 PHP 的会话上传进度处理路径上。这个功能默认开启,而且处理发生在你的网站代码执行之前。
这意味着,哪怕你的网站程序写得再安全,PHP 层面破了,一切都白搭。
最要命的问题:补丁还没出
PHP 官方计划在北京时间 今晚(10 月 21 日)22:00 发布修复版本。
但坏消息是:漏洞信息可能已经提前泄露了。
安全机构预测,补丁发布后 15 分钟内,大规模攻击就可能开始。
攻击者也在等。等补丁一出来,对比代码差异,立刻就能写出利用工具。
宝塔面板也已经提前发布了提示。
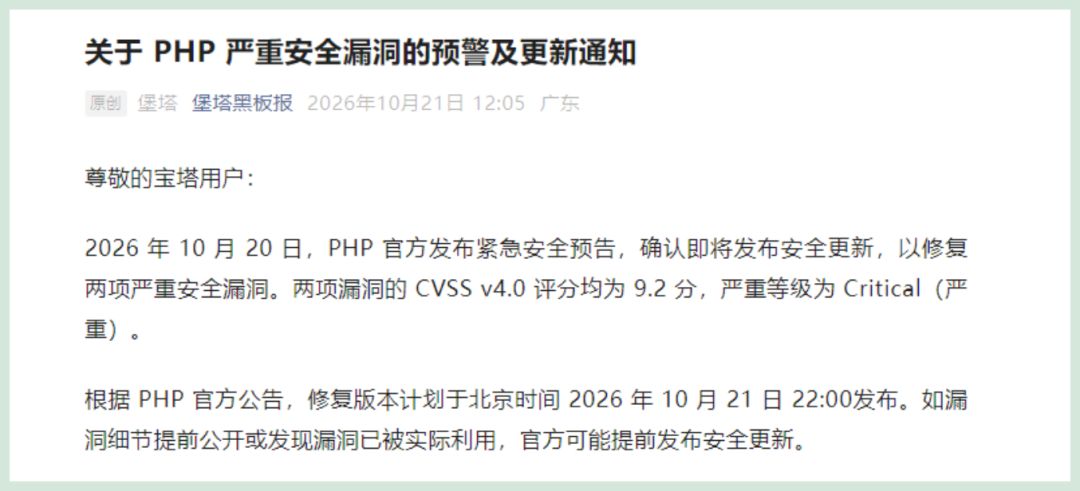
今晚到明天,是风险最高的窗口期。
修复版本出来了,但有个残酷的事实
即将发布的修复版本可能是:
PHP 8.5.12、8.4.27、8.3.36、8.2.35。
只有 PHP 8.2 及以上的版本能拿到补丁。
PHP 8.1 及以下,全部停止维护,没有官方修复。
数据显示,全球有将近 88 万台暴露在公网的服务器,跑的是拿不到补丁的老版本 PHP。其中我国占了 7.5 万台左右。
如果你还在用 PHP 7.x 甚至 5.x,今晚过后,你的服务器就是在裸奔。
现在能做什么?三件事,立刻做
补丁还没来,但你不能干等。
第一,排查你的 PHP 版本。
登录宝塔面板,进“软件商店”,看已安装的 PHP 版本。再检查每个网站实际用的 PHP 版本。别只看安装的,要看正在跑的。
第二,备份数据,现在就去。
网站文件、数据库、配置文件,全部备份。别等出了事再找备份,那时候可能已经被加密或者删了。网站数据的备份,磁盘快照的备份,建议多做一些备份工作。
第三,加强监控,盯紧异常。
看网站访问日志,有没有奇怪的请求路径。看服务器进程,有没有不明的子进程。尤其是今晚补丁发布后的几个小时,攻击可能突然爆发。
如果你的 PHP 版本太低,怎么办
如果你在用 PHP 8.1 或更早的版本,只有两条路。
能升级的,尽快升级到 8.2 或以上。 这是唯一能从根上解决问题的办法。
暂时升不了的,考虑临时隔离。 把服务器对外访问限制一下,或者上 WAF 挡一挡。但这只是缓兵之计,不是长久方案。
总结
今晚 22:00,补丁发布,攻击窗口同时打开。
你的动作要快。
排查版本、备份数据、盯紧日志。 能今晚升级的,别拖到明天。
9.2 分的漏洞,不是闹着玩的。 服务器被拿下的代价,远比升级 PHP 那点折腾要大得多。
好在我的服务器版本都是PHP 8.3+,准备备份数据,然后再用快照备份磁盘。